【笔记】Modbus协议
基于官方文档整理的Modbus协议知识点~~
【刷题】青少年靶场练习
初步接触应急响应题目,跟随强帝步伐嘻嘻~~
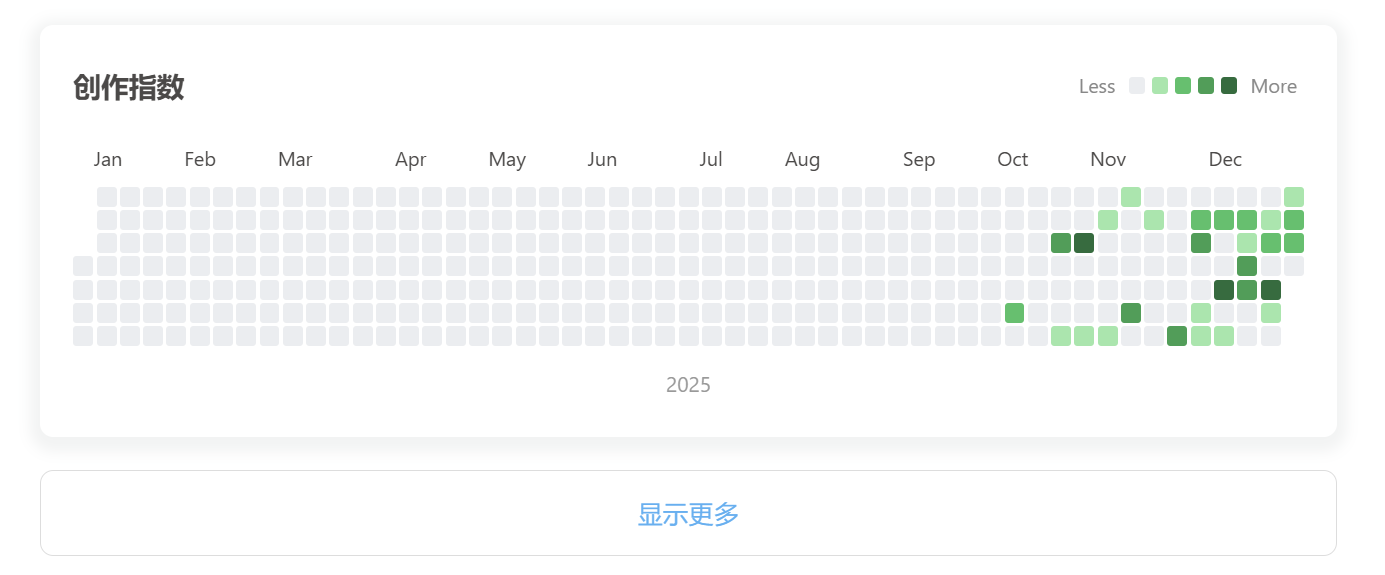
【项目】hexo-butterfly-updates-heatmap插件介绍
参考语雀热力图制作的hexo热力图插件~~(嘶后面发现和github热力图也很像)
【比赛】2025-SPC-第三届实战应用大赛电子取证wp
dUhJey1fyGfDnVcc8OBQkgY93Vl5pU1d2wWGErAoEJOKMWkT33TCF2Dmopow1nvP exe 动调文件都不知道去哪里了,就当完结了吧()hhh 也就那部分没搞懂(狡辩 ing) 计算机部分 5、分析计算机镜像,查询计划任务【User_Feed_Synchronizatio】的每天触发时间?(答案格式(北京时间):12:12) 忘记加8了呜呜呜呜呜不是为什么火眼显示时间是UTC啊 下回记得了呜呜呜 6、分析计算机镜像,涉案计算机中宝塔面板的远程桌面端口号为?(标准格式:123) 就一个字,蠢 7、分析计算机镜像,【微信】应用的版本号为?(标准格式1.1.0.0) 找错了 两个字,好蠢 10、分析计算机镜像,请确认涉案同伙【王一恒】所在的地址为(标准格式:杭州) DGbw2022 火眼huawei备份右键添加为新检材 温州 11、分析计算机镜像,确认涉案人员【傅楠青】的手机号码的后四位(标准格式:1234) 将回收站的“contact.db”文件复制出来查看即可 12、分析计算机镜像,...
【比赛】2025獬豸杯
备赛学校,好久没做电子取证了,纯看各大佬wp 鸣谢:西电,glj同学wp 手机 1 idx app数据可以先去db类型文件路径里过滤包名 2 cache缓存文件夹可以特意翻一翻 直接搜上题得到的idx 得到level=1 1)直接注册 2)手机里有图片(好像) 所以火眼搜索索引要先开!!图片文本可以缓开,但搜不到记得开 3 直接搜 上题图片同目录有截图 在白马地图(com.xykj.yydhbmdt)的应用数据目录的 /data/com.xykj.yydhbmdt/shared_prefs/share_data.xml 中保存着相关数据. 4 sim:imsi 5 问某时间会议号 输入20250122搜索——从结果中路径筛选包名定位 第二题图片同目录 也可以包名文件夹下找 6 个人会议号 搜privatemeetingnumber 第二题图片同目录 7 8 第二题图片同目录 软件-数据库database 9 模拟器 10 数据库还是看名字 有些空白的是(加密)数据库要记得,当然这题不是加密 11 机主的手...
【刷题】misc零碎题目
【2025玄武杯】丢手绢 wav的deepsound,base4 十十我十一是一我十十一我一是一十十我一是一是一我十十十我十我我我十我十十一是一我十十一我一是一是十我一十十我是十十我我是十我我一十十我一一是一我十十一我十我我一十我一十十十十是十我是一十我我是十十我一一是一我十十一我十是一十十我十一一是一我十十一我十是一十十我一我一是一是一是一一一是是十 base4映射再base64 #!/usr/bin/env python3import itertools, base64, binasciicipher = "十十我十一是一我十十一我一是一十十我一是一是一我十十十我十我我我十我十十一是一我十十一我一是一是十我一十十我是十十我我是十我我一十十我一一是一我十十一我十我我一十我一十十十十是十我是一十我我是十十我一一是一我十十一我十是一十十我十一一是一我十十一我十是一十十我一我一是一是一是一一一是是十"chars = ['十', '我', '一', '是']digits...
【总结笔记】reverse
reverse知识点归纳(附相关例题链接)不断更新ing~~
【笔记】网络文章笔记
转载网上文章(有删改以及笔记,如有侵权请联系删除:yluo3383@gmail.com)
【转载】文件包含
x01、什么是文件包含? 为了更好地使用代码的重用性,引入了文件包含函数,通过文件包含函数将文件包含进来,直接使用包含文件的代码,简单点来说就是一个文件里面包含另外一个或多个文件。 0x02、漏洞成因 文件包含函数加载的参数没有经过过滤或者严格的定义,可以被用户控制,包含其他恶意文件,导致了执行了非预期的代码。 0x03、php引发文件包含漏洞的四个函数 include()include_once()require()require_once()include()和require()的区别:require()如果在包含过程中出错,就会直接退出,不执行后续语句require()如果在包含过程中出错,只会提出警告,但不影响后续语句的执行 0x04、文件包含漏洞分类 4.1、本地文件包含漏洞顾名思义,指的是能打开并包含本地文件的漏洞。大多数情况下遇到的文件包含漏洞都是本地文件包含漏洞。 示例4.1: 以DVWA的靶场环境为例,靶场地址:http://127.0.0.1/DVWA/vulnerabilities/fi/?page=file1.php 把DVWA Security...
【比赛】2025-isctf
reverse 病毒分析-题目1 注1:本题通过模仿某近期活跃的APT(Advanced Presistent Threat,高级持续性威胁)组织的攻击手法,使题目更符合真实环境,题目设计为不会对系统进行破坏,即使真机运行也不影响,清除方法将在官方wp中给出 注2:为使题目正常运行,请将文件解压到C:\Windows\System32中 注3:本系列除最后一题外其他题目均为问答,不需要包裹ISCTF{} 题目模仿的APT组织中文代号为 微信搜APT分析报告,然后一个一个看过去的,看看哪个是通过lnk挂dll的 https://ti.qianxin.com/blog/articles/new -trend-in-msi-file-abuse-new-oceanlotus-group-first-to-use-mst-files-to-deliver-special-trojan-cn/ 目标:C:\Windows\System32\msiexec.exe /i Tje1w TRANSFORMS=fR6Wl /qn ai 右侧的属性窗口显示了一个PDF文件的属...